
Exment をご利用の皆さま
いつもご利用いただきありがとうございます。
2026年10月21日、PHP 開発元から緊急のセキュリティ勧告が出されました。内容は、外部から不正にプログラムを実行される恐れがある重大な脆弱性(CVE-2026-109618、CVE-2026-109619)です。
Exment も PHP で動いているため、修正パッチを当てるまでの間、システム操作をできるだけ控えていただくようお願いします。
■ 自粛をお願いする期間
本日(10月22日)から、修正パッチの適用が完了するまで
※ 修正パッチは 16:00 ころ にリリースされる予定です。完了したら改めてお知らせします。
■ 特に控えていただきたい操作
- ファイルのアップロード(添付ファイル、画像など)
- データのインポート(CSV / Excel の一括取込など)
- 大量のデータを扱う操作(一括更新、一括削除、大量出力など)
- 長い時間がかかる処理の実行
※ 閲覧や軽い入力などの通常操作も、急ぎでなければパッチ適用後に回していただけると助かります。
■ パッチ適用作業について
- 作業の間、一時的にシステムにつながりにくくなったり、ログインし直しが必要になったりすることがあります。
- 入力中のデータが消えないよう、作業時間の前に保存を済ませておいてください。
■ お問い合わせ
ご不明な点は、問い合わせフォームからお問い合わせください。
ご不便をおかけしますが、ご協力をお願いします。
追記(2026年10月22日 16:30 時点)
先にご案内した「修正パッチ」は、当社で運用している環境の PHP 更新のことです。
Exment の修正版のリリースではありません。分かりにくい書き方になってしまい、申し訳ございません。
改めて、以下の通りご案内させていただきます。
■ 必要な対応
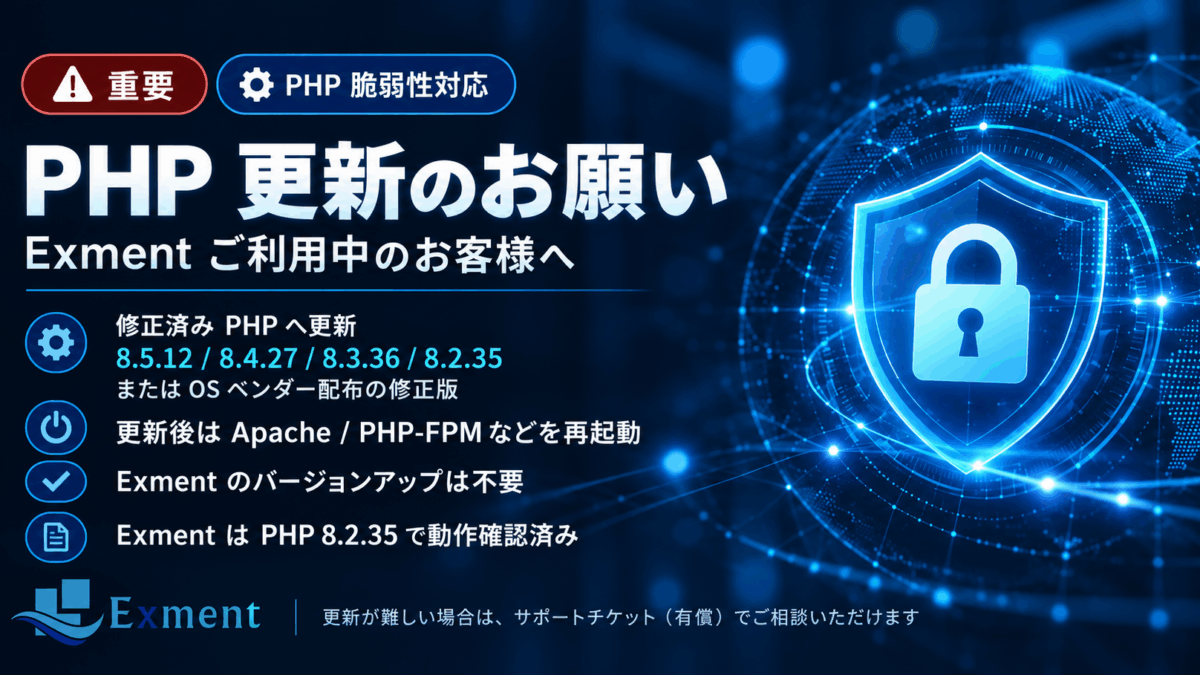
PHP を、次の修正済みバージョンに更新してください。
・PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
・または、ご利用の OS ベンダーが修正版として配布しているもの(Amazon Linux、RHEL など)
更新後は、Web サーバー(Apache や PHP-FPM など)を必ず再起動してください。
再起動しないと、古い PHP のまま動き続けることがあります。
※ PHP を更新すれば対応は完了です。今回の対応のために Exment のバージョンアップをしていただく必要はありません。
※ Exment は、PHP 8.2.35 で問題なく動作することを当社で確認しています。
■ ご利用形態ごとの対応
【当社でサーバーを運用しているお客様】
当社で PHP の更新を行います。お客様側での作業は必要ありません。
更新が完了しましたら、あらためてお知らせします。
【オンプレミス・お客様の環境で運用しているお客様】
お客様ご自身で PHP の更新をお願いします。
すでに更新が済んでいる場合は、追加の対応は必要ありません。
■ すぐに PHP を更新できない場合
PHP開発元は、更新までの暫定対策として次の設定を案内しています。ただし、完全な対策は PHP の更新だけです。
・php.ini で session.upload_progress.enabled=0 にし、Web サーバーを再起動する
・post_max_size を小さくする(ファイルアップロードを使う場合は 32M 程度)
・PHP 8.5 の場合は fatal_error_backtraces=0 にする
詳しくは、PHP 公式サイトのお知らせをご覧ください。
https://www.php.net/archive/2026.php#2026-10-21-5
■ PHP 更新作業の代行について
ご自身での更新が難しいお客様には、当社で PHP の更新作業を代行することもできます。
ご希望の場合は、サポートチケット(有償)にて対応いたします。
以上です。